

/admin/audit。
管理员和审计员。它是管理区里唯一受众更宽的页面:审计员能到这里,别的什么都到不了,这正是
让某个人能读那条轨迹、同时不能在平台上做事的机制。
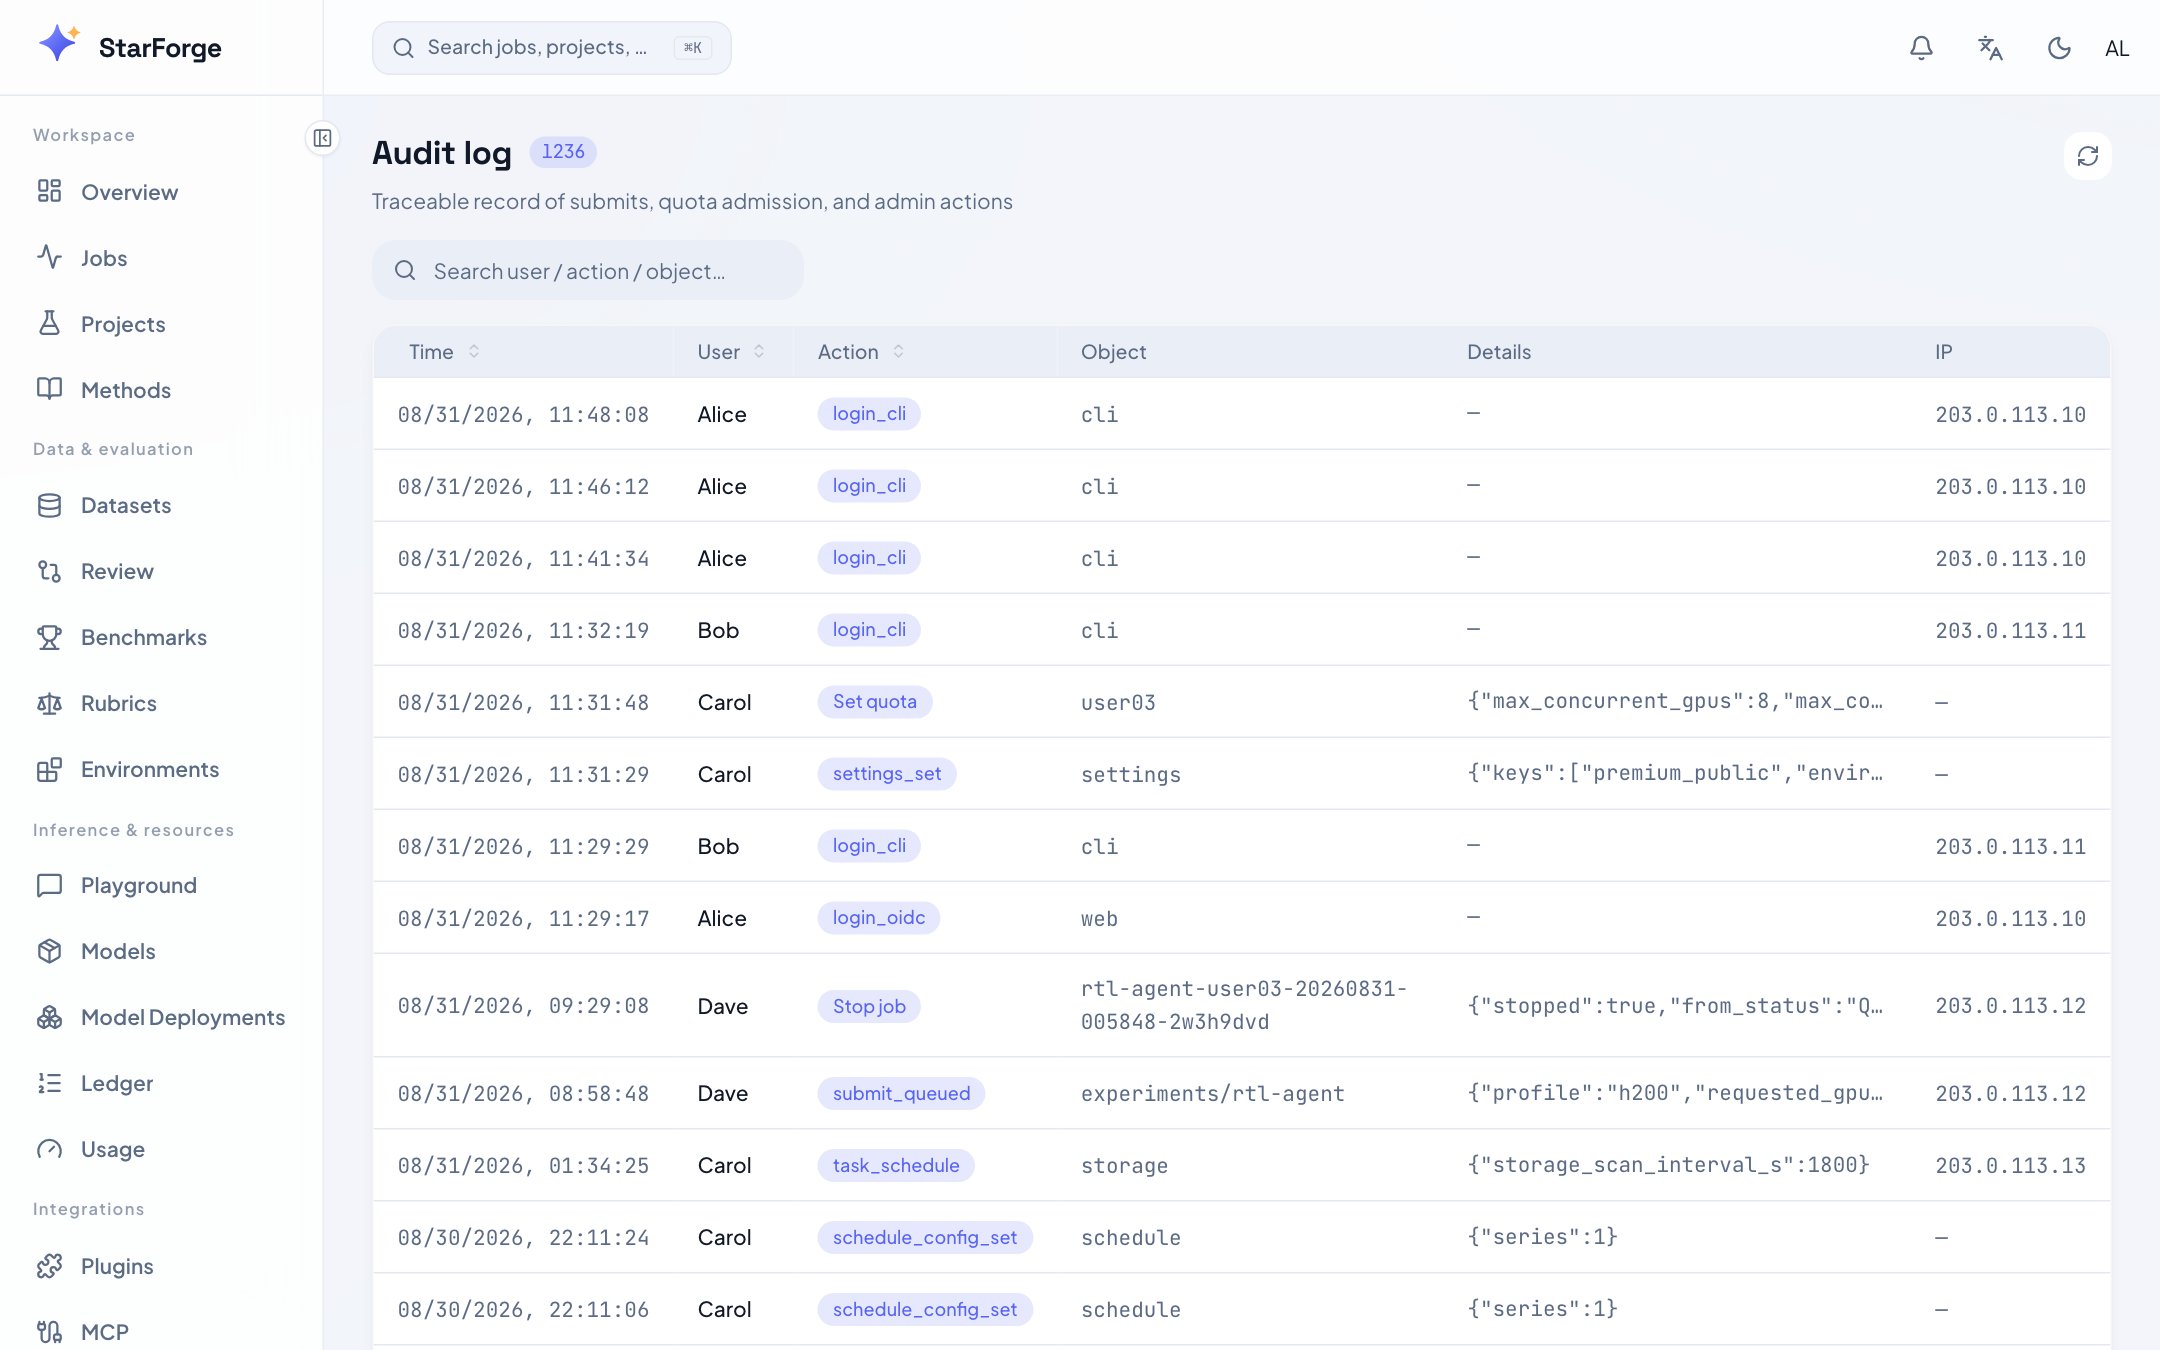
审计日志:用户、动作、对象和来源地址。
记了什么
每条记录带用户、动作、对象和时间。搜索同时匹配用户、动作和对象。
它是用来干什么的
实际上是两个问题。 「我的作业为什么没跑?」 —— 准入时的拒绝会连同拦下它的那道闸一起记录, 所以在错误信息滚走之后,这个答案还在。 「谁停了我的 run?」 —— 停止、删除和批量清理都有归属。 在共享集群上,这是让一次运维动作不至于变成一次指控的东西。这条轨迹记的是控制面的动作,不是训练内容。它能告诉你某人提交了一个作业、id 是什么;它不会告诉
你数据里有什么。